
Cuando escuchamos la palabra hacker, probablemente nos viene a la cabeza la imagen de una persona encapuchada, frente a varios monitores, intentando acceder a sistemas informáticos para robar información o causar algún daño.
Sin embargo, ¿sabrías que no todos los hackers tienen malas intenciones?
Aunque habitualmente relacionamos el hacking con la ciberdelincuencia, lo cierto es que existen profesionales que utilizan exactamente los mismos conocimientos y técnicas para encontrar vulnerabilidades, anticiparse a posibles ataques y mejorar la seguridad de las empresas.
Entonces, ¿un hacker es bueno o malo? La respuesta depende de sus intenciones, de cómo utiliza sus conocimientos y, sobre todo, de si cuenta con autorización para actuar.
¿Qué es realmente un hacker?
Un hacker es una persona con conocimientos avanzados de informática, redes y sistemas que es capaz de analizar, comprender y modificar su funcionamiento.
Su capacidad para identificar cómo funcionan los sistemas y detectar sus puntos débiles puede utilizarse con diferentes objetivos: desde mejorar la seguridad de una infraestructura hasta acceder ilegalmente a información confidencial.
Por eso, no todos los hackers son ciberdelincuentes. De hecho, muchos trabajan precisamente para evitar que los ataques informáticos no tengan éxito.
Para entender mejor esta diferencia es importante conocer los tres perfiles principales que existen en el mundo del hacking.
Los tres tipos de hacker que debes conocer
White Hat: los hackers éticos
Son los conocidos como hackers buenos. Se trata de profesionales de la ciberseguridad que utilizan sus conocimientos para identificar vulnerabilidades y ayudar a las organizaciones a proteger sus sistemas.
Su trabajo consiste en pensar como un atacante, pero con un objetivo completamente diferente: encontrar los fallos antes de que alguien pueda aprovecharlos, evaluar su impacto, demostrar cómo podrían explotarse de forma controlada y recomendar medidas de mitigación.
Para ello, realizan pruebas de penetración (pentesting), auditorías de seguridad y análisis de vulnerabilidades, siempre dentro de un alcance autorizado.
Por ejemplo, una empresa puede contratar a un hacker ético para intentar acceder a su red corporativa y comprobar si existen brechas de seguridad que podrían poner en riesgo sus datos.
Su objetivo: encontrar los problemas antes de que se conviertan en amenazas.
Black Hat: los hackers maliciosos
En el extremo contrario encontramos a los Black Hat o hackers maliciosos.
Son personas que utilizan sus conocimientos informáticos para acceder a sistemas sin autorización, con el objetivo de obtener beneficios económicos, robar información, realizar actividades de espionaje o causar daños a terceros.
Entre sus actividades más habituales encontramos:
- Robar información personal, financiera o empresarial.
- Instalar malware para infectar dispositivos.
- Realizar ataques de ransomware y exigir rescates.
- Robar credenciales y contraseñas.
- Acceder a redes corporativas para obtener información confidencial.
- Sabotear sistemas o interrumpir servicios digitales.
Sus acciones pueden provocar importantes consecuencias económicas, legales, operativas y reputacionales para las organizaciones afectadas.
Su objetivo: explotar las vulnerabilidades para obtener un beneficio o causar un perjuicio.
Grey Hat: los hackers de zona gris
Los Grey Hat ocupan una posición intermedia entre los dos perfiles anteriores.
Son personas que pueden detectar vulnerabilidades en sistemas sin contar previamente con autorización para analizarlos. Aunque no necesariamente buscan aprovechar esos fallos con fines maliciosos, sus acciones pueden traspasar límites legales y éticos.
Por ejemplo, un Grey Hat puede descubrir una vulnerabilidad en la página web de una empresa y comunicarla posteriormente a sus responsables, a pesar de no haber recibido autorización para realizar esas pruebas.
Sin embargo, tener buenas intenciones no garantiza que sus acciones sean legales. Realizar pruebas de seguridad sin autorización puede tener consecuencias legales, incluso cuando el objetivo sea informar de una vulnerabilidad.
Su objetivo: identificar vulnerabilidades y, en ocasiones, contribuir a mejorar la seguridad, aunque sus métodos no siempre respeten los límites legales o éticos.
¿Qué diferencia hay entre un hacker ético y un ciberdelincuente?
A simple vista, un hacker ético y un ciberdelincuente pueden utilizar herramientas, técnicas y conocimientos muy similares. Ambos pueden analizar redes, identificar vulnerabilidades y estudiar posibles vías de acceso a determinados sistemas.
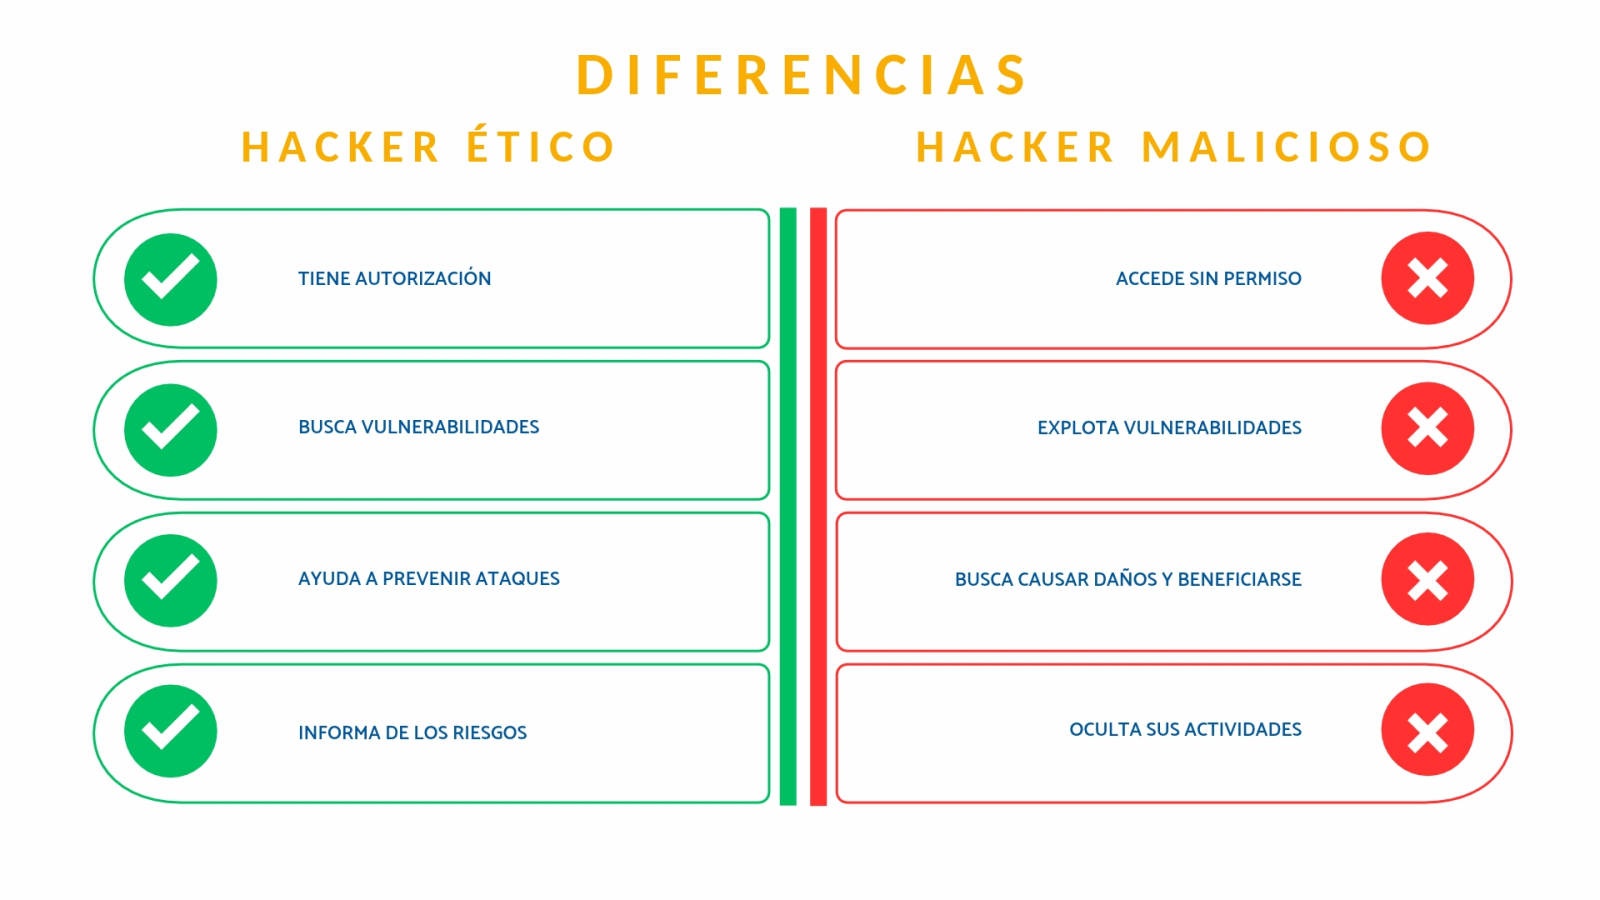
Sin embargo, la diferencia fundamental está en la autorización, la finalidad y el uso que hacen de la información obtenida.
Mientras que un hacker ético trabaja dentro de un alcance previamente definido y autorizado, con el objetivo de identificar vulnerabilidades y mejorar la seguridad, un ciberdelincuente actúa al margen de la ley, aprovechando las debilidades de los sistemas para obtener beneficios, acceder a información confidencial o causar daños.
Por eso, el hacking ético no consiste simplemente en conocer las técnicas que utilizan los atacantes, sino en aplicar esos conocimientos de forma responsable, controlada y autorizada para anticiparse a posibles amenazas y reforzar la protección de los sistemas.
¿Cómo puede ayudar un hacker ético a proteger tu empresa?
En un entorno digital donde las amenazas evolucionan constantemente, esperar a sufrir un ciberataque para descubrir las debilidades de nuestros sistemas puede tener graves consecuencias económicas, operativas y reputacionales.
Aquí es donde entra en juego el hacking ético.
Contar con profesionales especializados permite analizar la infraestructura tecnológica de una organización desde la perspectiva de un posible atacante, identificar vulnerabilidades y evaluar los riesgos antes de que puedan ser aprovechados.
Entre sus principales ventajas encontramos:
- Detectar vulnerabilidades antes de que sean explotadas.
Permite identificar errores de configuración, sistemas desactualizados, fallos de seguridad y posibles puntos de entrada que podrían comprometer la infraestructura empresarial.
- Evaluar la eficacia de las medidas de seguridad.
Mediante pruebas de penetración y auditorías de seguridad, es posible comprobar cómo responden los sistemas y determinados controles de protección frente a diferentes técnicas y escenarios de ataque.
- Proteger la información empresarial.
Ayuda a identificar y reducir los riesgos de accesos no autorizados, robo de información y exposición de datos confidenciales, contribuyendo a proteger uno de los activos más valiosos de cualquier organización: su información.
- Anticiparse a posibles ciberataques.
Conocer las debilidades de una organización permite establecer prioridades, aplicar medidas correctivas y reforzar su capacidad de prevención y respuesta frente a posibles amenazas.
- Reforzar la confianza de clientes y proveedores.
Adoptar un enfoque proactivo en materia de ciberseguridad demuestra el compromiso de la empresa con la protección de la información, contribuyendo a fortalecer su reputación y la confianza de quienes trabajan con ella.
Entonces, ¿un hacker es bueno o malo?
Como hemos visto, no podemos meter a todos los hackers en el mismo saco.
El hacking engloba conocimientos y técnicas que pueden utilizarse tanto para comprometer sistemas como para mejorar su seguridad. La diferencia está en la intención, la autorización y la forma en que se aplican esos conocimientos.
Mientras que los hackers maliciosos buscan aprovechar las vulnerabilidades para alcanzar sus objetivos, los hackers éticos trabajan para identificarlas, evaluar su impacto y recomendar medidas que permitan corregirlas antes de que sean explotadas.
En ciberseguridad, comprender cómo piensa y actúa un atacante es fundamental para anticiparse a posibles amenazas y desarrollar estrategias de defensa más eficaces.
Porque para proteger tu empresa de un ciberataque, primero necesitas conocer cómo podrían atacarla.
En Unitel Ciberseguridad ayudamos a las empresas a identificar vulnerabilidades, evaluar riesgos y reforzar la seguridad de sus sistemas mediante auditorías y servicios especializados de ciberseguridad.
No esperes a sufrir un ciberataque para descubrir dónde están tus puntos débiles. La mejor defensa comienza por conocerlos.